Публикация 24 октября 2026
Обновление 20 октября 2026
Ошибка 400 Bad Request означает, что сервер получил запрос, который не смог или не захотел обработать, расценив его как некорректный. Согласно действующему стандарту RFC 9110 §15.5.1 (IETF, июнь 2022 года), причиной может быть неверный синтаксис запроса, некорректное формирование сообщения или подозрительная маршрутизация. Проблема чаще всего находится на стороне клиента — браузера, приложения или API-клиента, — однако серверная конфигурация тоже способна отклонять вполне корректные запросы. Повторная отправка того же запроса без каких-либо изменений не поможет: сервер снова вернёт 400. В 2026 году эта ошибка остаётся одной из наиболее распространённых в веб-разработке и SEO-аудитах. В 2026 году ошибка 400 остаётся одной из ключевых проблем, которые выявляются приSEO-продвижение сайтаи технической оптимизации ресурса.
Ключевые выводы
- Код 400 относится к классу 4xx («ошибки клиента»), но реальная причина может быть как на стороне браузера, так и на стороне сервера.
- Наиболее частые причины: повреждённые cookies, некорректный URL, слишком большие HTTP-заголовки, ошибки в теле API-запроса.
- Для пользователя первый шаг — очистить cookies и кэш браузера для проблемного сайта.
- Для вебмастера — проверить логи сервера и лимиты на размер заголовков в конфигурации Nginx, Apache или IIS.
- Стабильная ошибка 400 на важных страницах негативно влияет на индексацию: Googlebot удаляет такие URL из поискового индекса.
Что такое ошибка 400 и чем она отличается от других HTTP-кодов
HTTP-статус-код 400 (Bad Request) — это ответ сервера, сигнализирующий о том, что запрос клиента не может быть обработан из-за воспринимаемой ошибки в самом запросе. Важно понимать: класс 4xx формально называется «ошибками клиента», но это не означает, что пользователь всегда виноват лично. Серверная конфигурация с чрезмерно жёсткими лимитами или ошибочными правилами WAF может отклонять технически корректные запросы, возвращая тот же код 400.
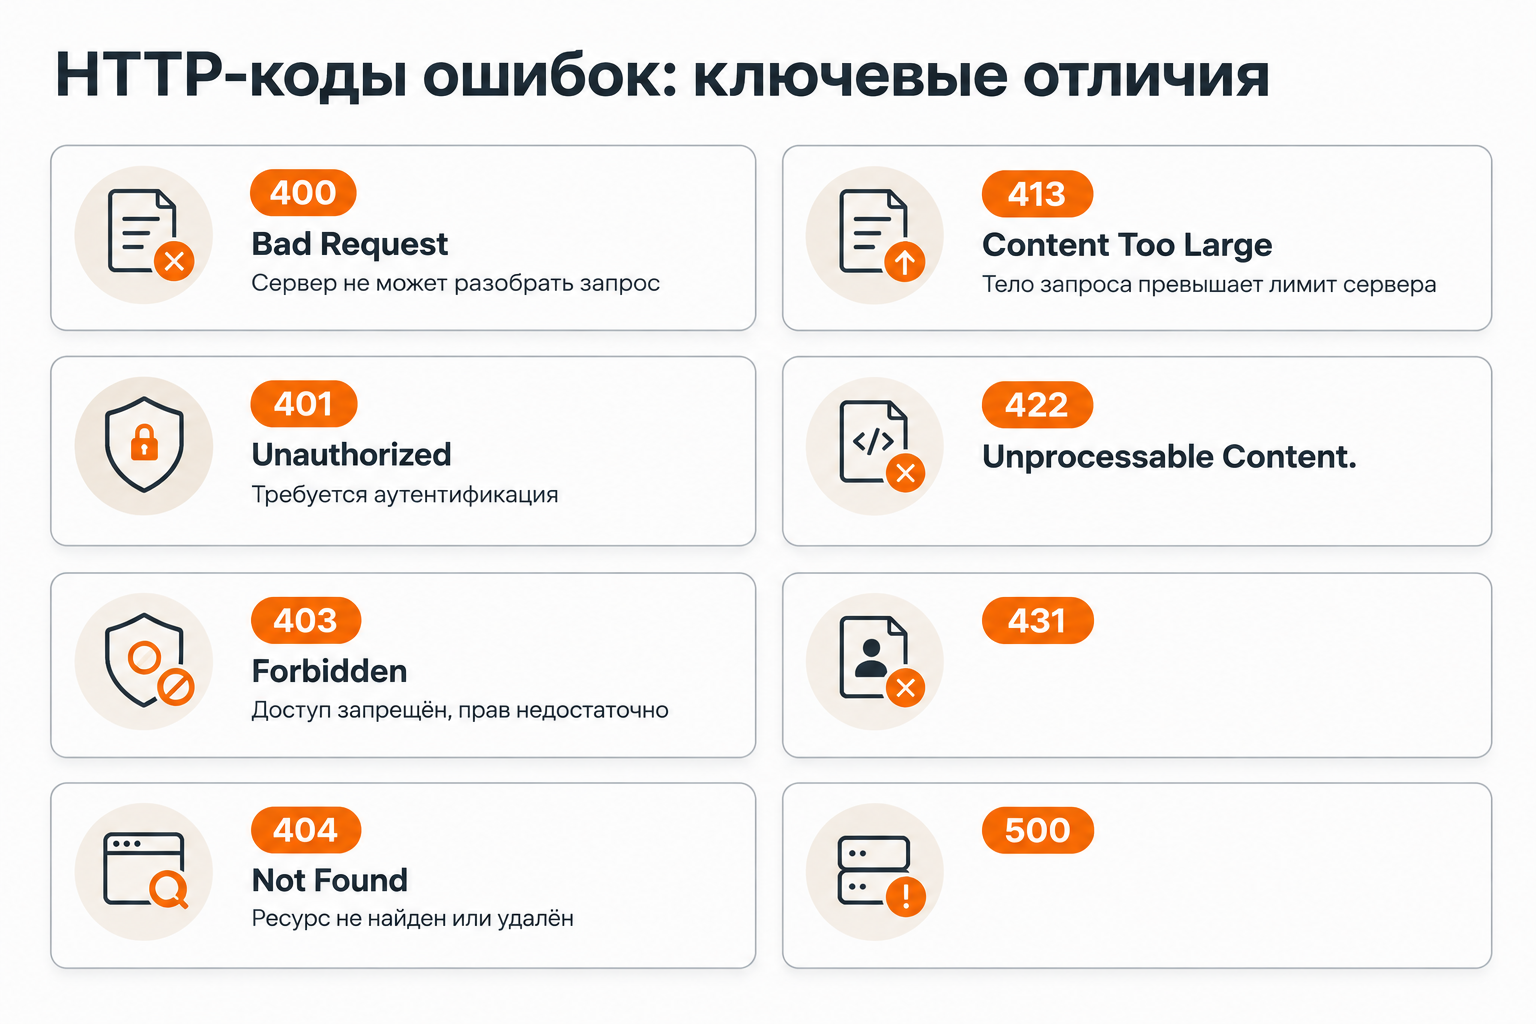
Ключевое отличие 400 от смежных кодов состоит в том, что сервер вообще отказывается интерпретировать запрос — в отличие от 401 или 403, где запрос понят, но доступ ограничен. Понимание этих различий помогает быстро выбрать правильный путь диагностики.
| Код | Название | Суть проблемы | Типичная причина |
|---|---|---|---|
| 400 | Bad Request | Сервер не может разобрать запрос | Некорректный URL, большие cookies, битый JSON |
| 401 | Unauthorized | Требуется аутентификация | Отсутствует или истёк токен авторизации |
| 403 | Forbidden | Доступ запрещён | Недостаточно прав, IP заблокирован |
| 404 | Not Found | Ресурс не найден | Удалён или перемещён URL |
| 413 | Content Too Large | Тело запроса превышает лимит | Загрузка слишком большого файла |
| 422 | Unprocessable Content | Запрос понят, но данные невалидны | Семантическая ошибка в API-данных |
| 431 | Request Header Fields Too Large | Заголовки превышают лимит | Раздутые cookies, SSO-токены |
| 500 | Internal Server Error | Ошибка на стороне сервера | Сбой приложения, необработанное исключение |
Как выглядит ошибка 400 в браузере и на разных платформах
Текст сообщения об ошибке 400 варьируется в зависимости от сервера, браузера и платформы. Пользователь может увидеть разные формулировки, но все они указывают на один и тот же HTTP-статус. Знание типичных вариантов помогает быстро идентифицировать проблему, не тратя время на поиск несуществующих различий.
- «400 Bad Request»— универсальный вариант, встречается на большинстве серверов.
- «HTTP Error 400»— типичное отображение в Internet Explorer и старых версиях Edge.
- «Bad Request — Invalid URL»— сервер явно указывает на проблему с адресом.
- «400 Bad Request: Request Header Or Cookie Too Large»— Nginx сигнализирует о превышении лимита заголовков или cookies.
- «Your browser sent a request that this server could not understand»— стандартная страница Apache.
- «The request could not be understood by the server due to malformed syntax»— формулировка IIS.
- «Error 400 (Bad Request)»— вариант Google-сервисов при некорректном запросе к их API.
- «Cloudflare 400 Bad Request»— ошибка генерируется на уровне CDN до достижения origin-сервера.
Причины ошибки 400 на стороне пользователя
Большинство случаев ошибки 400, с которыми сталкивается обычный пользователь, связаны с состоянием браузера или некорректным URL. Понимание конкретной причины позволяет выбрать наиболее быстрое решение вместо последовательного перебора всех возможных шагов.
| Причина | Механизм возникновения | Признак |
|---|---|---|
| Опечатка или спецсимволы в URL | Незакодированные пробелы, двойные знаки «?», сломанный percent-encoding | Ошибка только на конкретном URL |
| Повреждённые или устаревшие cookies | Cookie превышает 4096 байт (лимит RFC 6265) или содержит некорректные данные | Ошибка только на одном сайте, в другом браузере открывается |
| Повреждённый кэш браузера | Кэшированный ответ или ресурс содержит некорректные данные | Помогает Ctrl+Shift+R (жёсткая перезагрузка) |
| Устаревший DNS-кэш | Локальный DNS-резолвер возвращает устаревшую запись | Ошибка исчезает после сброса DNS |
| Расширения браузера | Расширение модифицирует заголовки запроса или подставляет некорректные данные | В режиме инкогнито (без расширений) сайт открывается |
| Слишком большой загружаемый файл | Размер файла превышает лимит сервера (например, 1 МБ по умолчанию в Nginx) | Ошибка возникает только при попытке загрузить файл |
| Антивирус или брандмауэр | Защитное ПО модифицирует или блокирует HTTP-запрос | Ошибка исчезает при временном отключении защиты |
Причины ошибки 400 на стороне сервера и сайта
Когда ошибку 400 видят все пользователи одновременно или она воспроизводится в разных браузерах и сетях, причина почти наверняка находится на стороне сервера. Это принципиально меняет стратегию диагностики: вместо очистки кэша нужно проверять конфигурацию сервера, логи и правила WAF.
Первый диагностический вопрос: ошибку видите только вы или все пользователи? Если только вы — начинайте с браузера и сети. Если все — переходите к серверным логам.
- Ошибки в .htaccess (Apache):некорректные правила RewriteRule, синтаксические ошибки после редактирования файла.
- Слишком жёсткие лимиты Nginx:значение
large_client_header_buffersпо умолчанию — 4 буфера по 8 КБ; при использовании SSO или A/B-тестирования суммарный размер заголовков легко превышает этот порог. - Ограничения Apache:директивы
LimitRequestFieldSizeиLimitRequestFieldsмогут отклонять запросы с большим количеством заголовков. - Некорректный Content-Type:сервер ожидает JSON, а клиент отправляет
text/plain— запрос отклоняется до разбора тела. - WAF или CDN:Cloudflare и другие edge-решения применяют собственные правила фильтрации, которые могут срабатывать раньше, чем запрос достигает origin-сервера.
- Обновление CMS или плагинов:изменение формата cookies после обновления WordPress или другой CMS делает старые cookies невалидными.
- Ошибки в коде приложения:некорректная генерация URL в шаблонах, битый JSON в API-ответах, неверная кодировка символов.
Как исправить ошибку 400: пошаговая инструкция для пользователя
Следующие шаги расположены в порядке от наиболее простых и быстрых к более трудоёмким. Выполняйте их последовательно, проверяя после каждого шага, исчезла ли ошибка. Большинство пользовательских случаев решается на шагах 1–4.
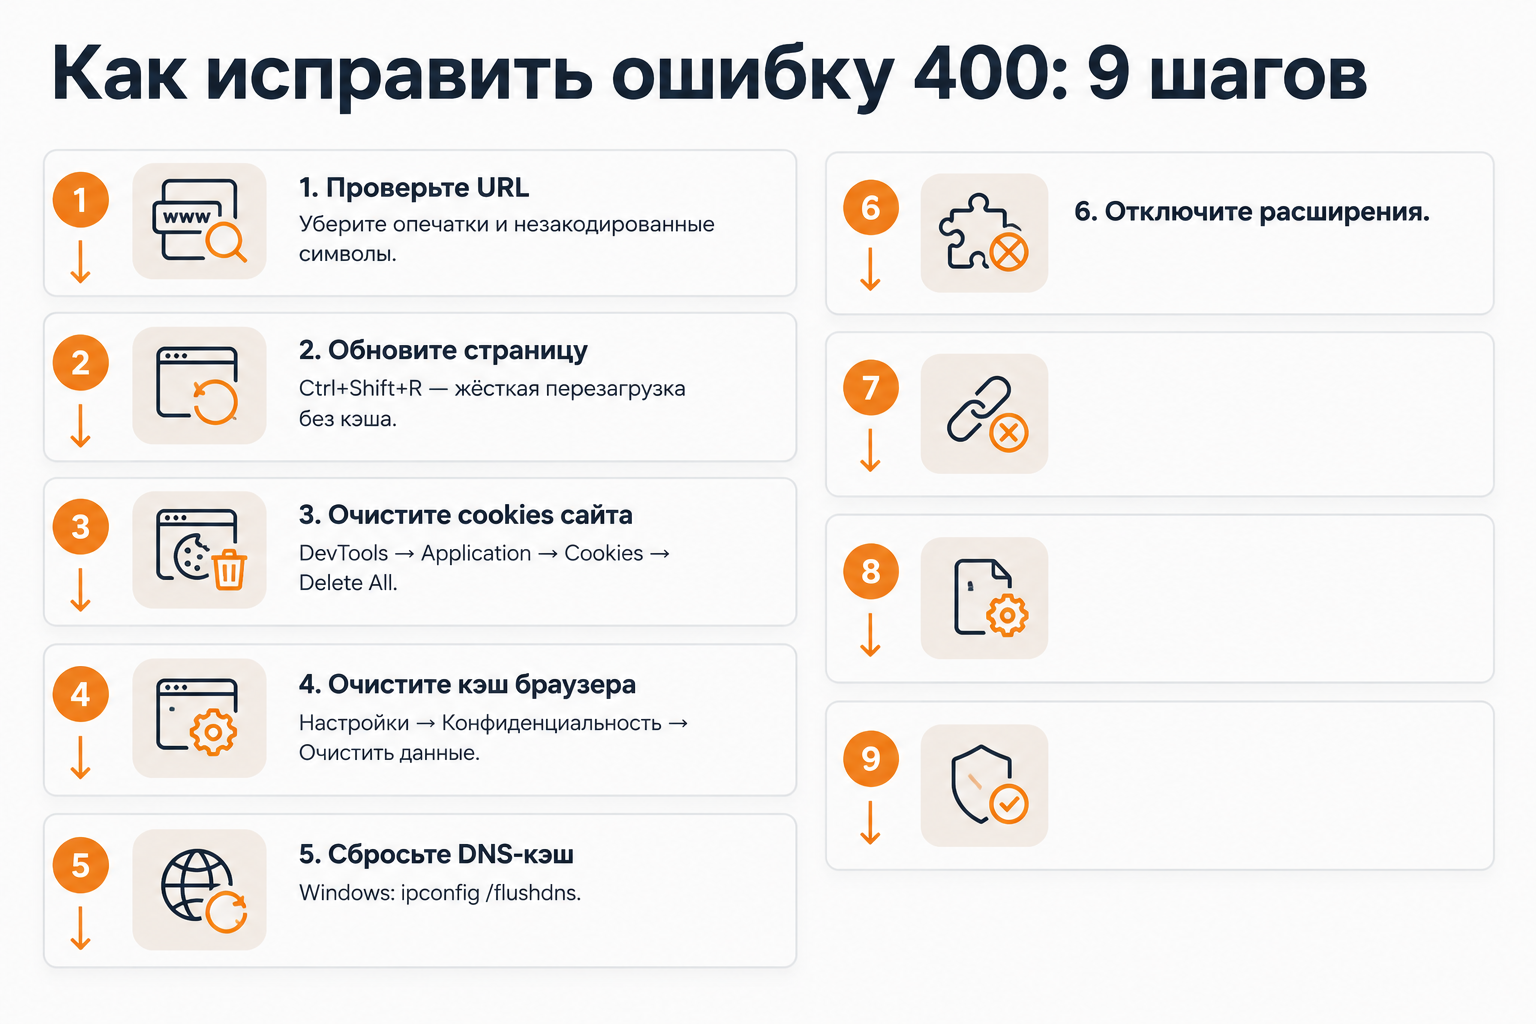
- Проверьте URL.Убедитесь, что в адресной строке нет опечаток, лишних пробелов, двойных знаков «?» или незакодированных специальных символов. Скопируйте URL из надёжного источника и вставьте заново.
- Обновите страницу.Нажмите F5 или Ctrl+R. Если ошибка возникла из-за временного сбоя, этого достаточно. Для принудительной перезагрузки без кэша используйте Ctrl+Shift+R (Windows/Linux) или Cmd+Shift+R (macOS).
- Очистите cookies только для проблемного сайта.В Chrome: откройте DevTools (F12) → вкладка Application → Cookies → выберите домен → Delete All. Это менее радикально, чем полная очистка, и не затрагивает другие сайты.
- Очистите кэш браузера.В Chrome: Настройки → Конфиденциальность и безопасность → Очистить историю → выберите «Кэшированные изображения и файлы» и «Файлы cookie» → Очистить данные.
- Сбросьте DNS-кэш.Windows: откройте командную строку от имени администратора и выполните
ipconfig /flushdns. macOS:sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder. Linux:sudo systemd-resolve --flush-caches. - Отключите расширения браузера.Откройте сайт в режиме инкогнито (Ctrl+Shift+N в Chrome) — расширения по умолчанию отключены. Если сайт открылся, поочерёдно отключайте расширения в обычном режиме, чтобы найти виновника.
- Попробуйте другой браузер или устройство.Если ошибка воспроизводится только в одном браузере — проблема в его настройках или данных. Если на всех устройствах — проблема на стороне сервера.
- Уменьшите размер загружаемого файла.Если ошибка возникает при загрузке файла, попробуйте файл меньшего размера. Лимит по умолчанию в Nginx составляет 1 МБ; на государственных порталах ограничения на сканы документов могут быть ещё жёстче.
- Временно отключите антивирус или брандмауэр.Некоторые защитные решения модифицируют HTTP-заголовки, что приводит к 400. Отключайте только для диагностики и немедленно включайте обратно.
Как исправить ошибку 400: инструкции для вебмастера и разработчика
Диагностику серверной стороны всегда начинайте с логов — они содержат точную причину отклонения запроса. Только после анализа логов переходите к изменению конфигурации, чтобы не вносить слепые правки.
Шаг 1: Проверьте логи сервера
Логи доступа и ошибок содержат строку с кодом 400 и, как правило, дополнительное сообщение о причине. Стандартные пути: Apache —/var/log/apache2/error.log, Nginx —/var/log/nginx/error.log, IIS —C:\inetpub\logs\LogFiles\. Ищите строки с кодом 400 и сопутствующим описанием: «invalid header», «client sent invalid request», «request header or cookie too large».
Шаг 2: Воспроизведите запрос через DevTools или curl
Откройте DevTools браузера (F12) → вкладка Network → воспроизведите запрос → кликните на строку с кодом 400 → изучите вкладки Headers и Response. Для командной строки используйтеcurl -v https://example.com— флаг-vвыводит все заголовки запроса и ответа, что позволяет точно определить, какой заголовок вызывает проблему.
Шаг 3: Настройте лимиты в Nginx
Если логи указывают на превышение размера заголовков или cookies, увеличьте буферы в конфигурации Nginx. По умолчанию используетсяlarge_client_header_buffers 4 8k. При использовании SSO, A/B-тестирования или систем персонализации, добавляющих заголовки, рекомендуется увеличить до4 16k. Директиваclient_max_body_size(по умолчанию 1 МБ) контролирует максимальный размер тела запроса — увеличьте её, если пользователи загружают файлы. После изменений обязательно проверьте синтаксис командойnginx -tперед перезапуском.
Шаг 4: Настройте лимиты в Apache
В Apache за ограничения отвечают директивыLimitRequestBody(максимальный размер тела запроса в байтах),LimitRequestFieldSize(максимальный размер одного заголовка) иLimitRequestFields(максимальное количество заголовков). Директивы можно задать вhttpd.confили в файле.htaccess. Если ошибка 400 возникла после редактирования.htaccess, проверьте синтаксис командойapachectl configtest.
Шаг 5: Настройте IIS
В Microsoft IIS максимальный размер тела запроса задаётся параметромmaxRequestLengthв файлеweb.config. Максимальный размер HTTP-заголовка контролируется реестровым параметромHTTP.sys MaxFieldLength. Специфическая причина 400 в IIS-средах с Active Directory — слишком длинный Kerberos-токен: пользователь, входящий в большое количество групп AD, генерирует заголовок авторизации, превышающий стандартный лимит. Решение описано в документации Microsoft.
Шаг 6: Проверьте правила WAF и CDN
Если сервер в порядке, но пользователи всё равно получают 400, проверьте правила Web Application Firewall и настройки CDN. Cloudflare и аналогичные решения применяют собственные лимиты на размер заголовков и URL на edge-уровне — до того, как запрос достигает origin-сервера. Временно отключите WAF-правила в тестовой среде, чтобы проверить, исчезает ли ошибка.
Ошибка 400 в REST API: диагностика и правильная обработка
В контексте REST API ошибка 400 является одним из наиболее частых ответов и требует точной диагностики, поскольку причины разнообразны: от синтаксических ошибок в теле запроса до несоответствия заголовков. Инструменты Postman и Insomnia позволяют воспроизвести запрос с точными заголовками и телом, что значительно ускоряет поиск причины.
Принципиальное различие между кодами 400 и 422 важно для корректного проектирования API. RFC 9110 рекомендует использовать 400 для случаев, когда сервер не смог разобрать (распарсить) запрос — например, тело содержит невалидный JSON с незакрытой строкой или лишней запятой. Код 422 (Unprocessable Content) предназначен для ситуаций, когда запрос успешно распарсен, но данные не прошли семантическую валидацию — например, полеemailсодержит строку без символа «@». На практике многие API возвращают 400 для обоих случаев, что допустимо, но снижает информативность ответа для клиента.
| Причина 400 в API | Пример | Решение |
|---|---|---|
| Невалидный JSON | Незакрытая строка, лишняя запятая, неверная кодировка | Валидировать JSON перед отправкой (jsonlint.com) |
| Несоответствие Content-Type | Отправка JSON с заголовкомtext/plain | УстановитьContent-Type: application/json |
| Некорректные query-параметры | Незакодированные спецсимволы в параметрах URL | Применить percent-encoding ко всем значениям параметров |
| Отсутствие обязательных полей | Запрос без поляid, которое требует API | Сверить запрос со спецификацией API |
| Неверный формат multipart | Отсутствие или несовпадение boundary при загрузке файла | Использовать библиотеку для формирования multipart/form-data |
При проектировании собственного API рекомендуется возвращать ответ в форматеapplication/problem+jsonсогласно RFC 9457. Этот стандарт определяет структуру тела ошибки с полямиtype,title,status,detailиinstance, что позволяет клиенту программно обработать ошибку и предоставить пользователю понятное сообщение.
Влияние ошибки 400 на SEO и индексацию сайта
С точки зрения поисковой оптимизации ошибка 400 на важных страницах сайта — это прямая угроза индексации. Googlebot при получении кода 400 сигнализирует индексирующему конвейеру Google, что контент недоступен. Если URL ранее был проиндексирован, он постепенно удаляется из поискового индекса. Частота сканирования таких URL со временем снижается, что дополнительно расходует краулинговый бюджет на обработку недоступных страниц.
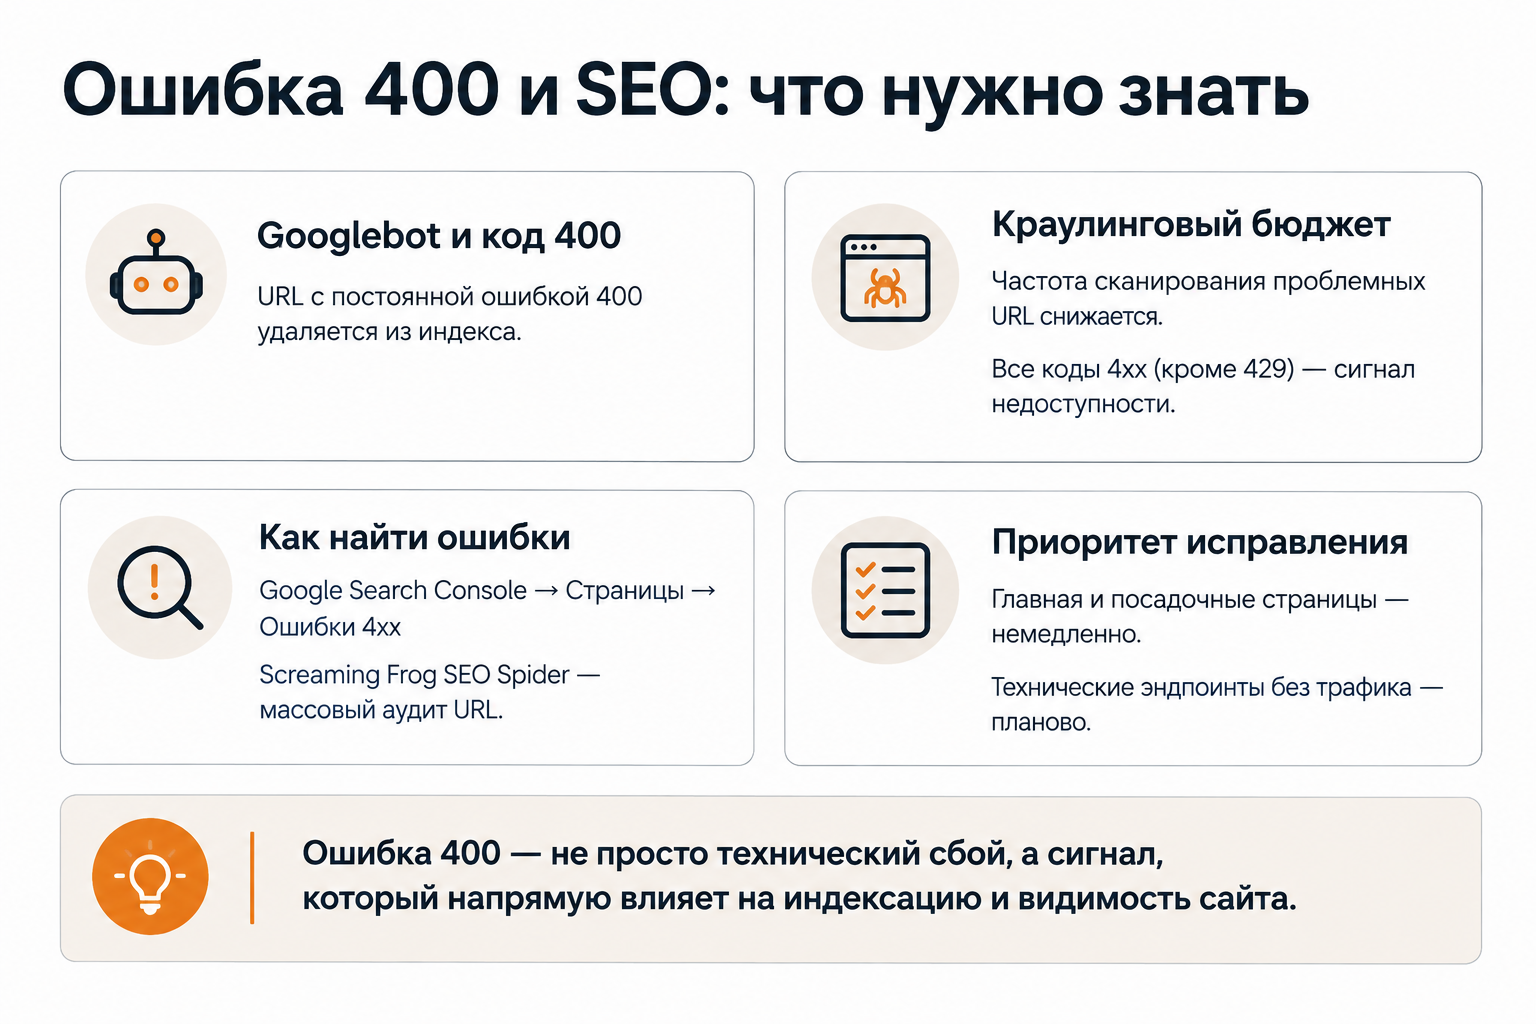
Все коды класса 4xx, кроме 429 (Too Many Requests), Googlebot обрабатывает принципиально одинаково: как сигнал о недоступности контента. Это означает, что с точки зрения краулера разница между 400 и 404 минимальна — оба кода ведут к исключению URL из индекса при стабильном повторении. Важно не допускать ситуации «soft 404»: когда страница возвращает код 200, но фактически пустая или содержит сообщение об ошибке — это хуже для SEO, чем честный код 400 или 404.
Для обнаружения ошибок 400 на сайте используйте Google Search Console: раздел «Страницы» (Pages) → фильтр «Другие ошибки 4xx». Инструмент проверки URL (URL Inspection Tool) позволяет проверить конкретный адрес и увидеть, как его видит Googlebot. Для массового аудита применяйте Screaming Frog SEO Spider: краулер обходит сайт и выводит все URL с кодом 400 в отдельный список. Критичность ошибки 400 для SEO определяется тем, насколько важна затронутая страница: ошибка на главной странице или ключевых посадочных страницах требует немедленного исправления, тогда как 400 на технических эндпоинтах или страницах без входящих ссылок менее приоритетна.
Когда и как устранять ошибку 400: приоритеты для владельца сайта
Не все случаи ошибки 400 одинаково критичны. Правильная расстановка приоритетов позволяет сосредоточить усилия там, где исправление даёт наибольший эффект для бизнеса и поисковой видимости сайта.
Немедленного исправления требуют ситуации, когда ошибку 400 получают все пользователи на коммерчески важных страницах — главной, категориях, карточках товаров, формах оформления заказа. В этом случае каждая минута простоя означает потерю конверсий и ухудшение поведенческих сигналов. Если ошибка затрагивает страницы, которые ранее были проиндексированы и приносили органический трафик, риск выпадения из индекса делает исправление приоритетным.
Менее срочны случаи, когда 400 возникает только у отдельных пользователей (проблема на стороне клиента), на технических эндпоинтах без SEO-ценности или на страницах, которые намеренно закрыты от индексации. В таких ситуациях достаточно зафиксировать проблему, передать пользователям инструкцию по очистке cookies и запланировать диагностику в рабочем порядке. Регулярный мониторинг через Google Search Console и Screaming Frog позволяет выявлять новые случаи 400 до того, как они начнут влиять на позиции сайта.