Публикация 15 октября 2026
Обновление 9 октября 2026
Ошибка 403 Forbidden означает, что сервер понял запрос, но отказал в доступе — не потому что страница не существует, а потому что у запрашивающей стороны нет разрешения на её просмотр. Это один из наиболее распространённых HTTP-статусов, с которым сталкиваются как обычные посетители сайтов, так и владельцы ресурсов и SEO-специалисты. Ниже — полный разбор: что означает код 403, почему он возникает, как его диагностировать и устранить в зависимости от платформы, и какие последствия он несёт для индексации в поисковых системах.
Что такое ошибка 403 Forbidden — точное определение
Код 403 Forbidden относится к классу 4xx HTTP-статусов и определён в RFC 9110 (HTTP Semantics, раздел 15.5.4) — актуальной спецификации, опубликованной IETF в июне 2022 года и заменившей RFC 7231. Официальная формулировка звучит так: «The 403 (Forbidden) status code indicates that the server understood the request but refuses to fulfill it». Иными словами, сервер получил запрос, распознал его корректно, но принял решение не выполнять — и это решение не изменится, даже если пользователь повторит попытку с теми же данными.
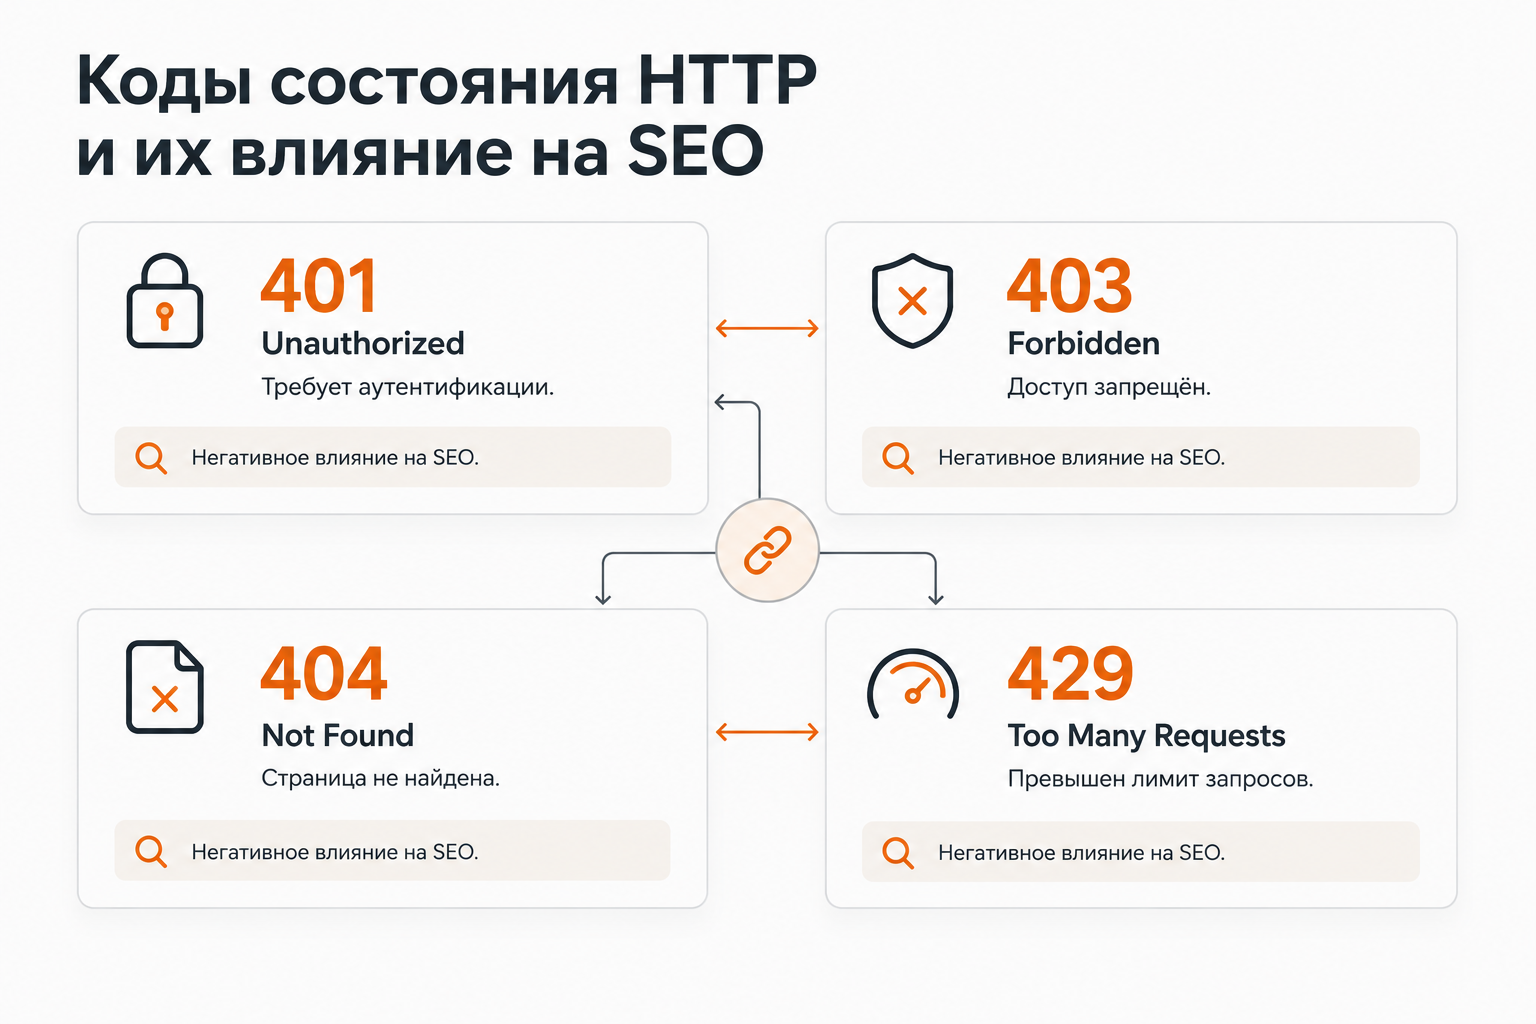
Важно понимать разницу между аутентификацией и авторизацией. Код 401 Unauthorized сигнализирует: «вы не представились, войдите и попробуйте снова». Код 403 Forbidden говорит иное: «даже с действительными учётными данными вы не получите доступ к этому ресурсу». Именно поэтому 403 называют ошибкой авторизации, а не аутентификации. Несмотря на то что код входит в класс 4xx (ошибки на стороне клиента с точки зрения протокола), реальная причина чаще всего находится в конфигурации сервера — неверных правах на файлы, правилах файервола или настройках WAF.
Сравнение 403 с похожими HTTP-кодами
| Код | Название | Что означает | Кто «виноват» | Влияние на SEO |
|---|---|---|---|---|
| 401 | Unauthorized | Требуется аутентификация; повторите запрос с учётными данными | Клиент не авторизован | Googlebot не передаёт учётные данные — страница недоступна для краулинга |
| 403 | Forbidden | Доступ запрещён даже при наличии учётных данных | Конфигурация сервера / правила доступа | Googlebot не может прочитать страницу; риск деиндексации при повторных блокировках |
| 404 | Not Found | Страница не найдена на сервере | Неверный URL или удалённый ресурс | Страница исключается из индекса; входящие ссылки теряют вес |
| 429 | Too Many Requests | Превышен лимит запросов; попробуйте позже | Клиент отправляет слишком много запросов | Google интерпретирует как временную блокировку и повторяет попытку позже |
Как выглядит ошибка 403 — варианты отображения
Одна и та же ошибка 403 может отображаться совершенно по-разному в зависимости от того, на каком уровне стека она сгенерирована — CDN, WAF, веб-сервер или само приложение. Это важно учитывать при диагностике: внешний вид страницы с ошибкой подсказывает, где искать причину.
- «403 Forbidden»— стандартная страница Apache или Nginx без кастомизации.
- «Access Denied»— типичная формулировка IIS (Microsoft) или корпоративных прокси.
- «You don't have permission to access this resource»— расширенное сообщение Apache.
- «Error 1020: Access Denied»с Ray ID — ошибка генерируется правилами Cloudflare WAF или Firewall Rules, а не origin-сервером.
- «HTTP Status 403 – Forbidden»— стандартная страница Java-приложений (Tomcat).
- «nginx 403 forbidden»— минималистичная страница Nginx без дополнительных пояснений.
Ключевое различие: если на странице ошибки присутствует Ray ID от Cloudflare, блокировка произошла на уровне CDN до того, как запрос достиг вашего сервера. В этом случае искать причину в .htaccess или правах на файлы бессмысленно — нужно работать с панелью Cloudflare.
Причины ошибки 403 — полный разбор
Ошибка 403 Forbidden возникает на разных уровнях инфраструктуры сайта, и понимание этих уровней — первый шаг к быстрой диагностике. Ниже причины перечислены от наиболее распространённых к редким.
Неверные права на файлы и директории
Наиболее частая причина на уровне веб-сервера — некорректные права доступа (chmod). Стандартные значения: директории должны иметь права 755, файлы — 644, динамический контент (например, скрипты с чувствительными данными) — 700. Если права на директорию выставлены как 700 или 600, веб-сервер не сможет прочитать её содержимое и вернёт 403. Права 777 формально решают проблему, но создают критическую уязвимость безопасности и не должны применяться в продакшене.
Отсутствие index-файла при отключённом листинге директорий
Когда браузер или краулер обращается к директории (например,example.com/images/), веб-сервер ищет файл по умолчанию — index.html или index.php. Если такого файла нет, а листинг директорий отключён директивойOptions -Indexesв Apache илиautoindex offв Nginx, сервер возвращает 403 вместо списка файлов. Это корректное поведение с точки зрения безопасности, но может стать неожиданностью после переноса сайта или реструктуризации.
Блокировка по IP, стране или User-Agent
Правила IP-фильтрации в .htaccess, nginx.conf, Cloudflare или на уровне сетевого файервола могут блокировать легитимных пользователей. Распространённые сценарии: блокировка диапазона IP хостинг-провайдера, геоблокировка целых стран, запрет запросов с определённым User-Agent (например, от конкретных краулеров). Если пользователь использует VPN или корпоративный прокси, его IP может попасть в заблокированный диапазон.
Некорректные правила в .htaccess или конфиге Nginx
ДирективаRequire all deniedилиDeny from allв файле .htaccess Apache закрывает доступ ко всей директории. В Nginx аналогичный эффект даёт директиваdeny allв location-блоке без соответствующегоallow. Ошибки в этих файлах часто появляются после обновления CMS, ручного редактирования конфигурации или некорректного деплоя.
WAF, ModSecurity и Cloudflare — ложные срабатывания
Web Application Firewall (WAF) — ModSecurity на Apache/Nginx, Cloudflare WAF, Sucuri — анализирует содержимое запросов и может блокировать легитимный трафик, если запрос соответствует сигнатуре атаки. Типичные ложные срабатывания: запросы с нестандартными заголовками, POST-запросы с определёнными параметрами, запросы от автоматизированных инструментов (краулеры, мониторинг). Cloudflare дополнительно может блокировать запросы через Browser Integrity Check или Country Block.
Плагины безопасности WordPress
Плагины Wordfence, iThemes Security (Solid Security), All In One WP Security активно управляют доступом и могут генерировать 403 при срабатывании правил защиты от брутфорса, при блокировке по IP или при обнаружении подозрительного поведения. После обновления плагина или изменения его настроек 403 может появиться неожиданно.
Hotlink protection и CSRF-токены
Hotlink protection запрещает прямые ссылки на медиафайлы с других доменов — это защита от кражи трафика. Если правило настроено слишком агрессивно, оно может блокировать легитимные запросы. Отдельный сценарий: POST-запросы (отправка форм) возвращают 403, если отсутствует или истёк CSRF-токен, либо если WAF интерпретирует тело формы как атаку. В этом случае страница загружается нормально, но форма не отправляется.
Rate limiting и распространённая ошибка
Важное уточнение: для ограничения частоты запросов правильным кодом является 429 Too Many Requests, а не 403. Использование 403 для rate limiting — распространённая ошибка разработчиков. Google интерпретирует 429 как временную блокировку и повторяет попытку краулинга позже, тогда как повторные 403 могут привести к деиндексации страницы.
Как исправить ошибку 403 — пошаговые инструкции
Для посетителя сайта
Если вы видите ошибку 403 на чужом сайте, в большинстве случаев проблема находится на стороне сервера, а не вашего устройства. Тем не менее несколько действий помогут исключить локальные причины.
- Обновите страницу(F5 или Ctrl+R) — иногда 403 возникает из-за временного сбоя.
- Очистите кеш браузера и cookiesдля данного домена — устаревшие данные сессии могут вызывать ошибку авторизации.
- Проверьте URL на опечатки— лишний слеш или неверный путь могут привести в закрытую директорию.
- Отключите VPN или прокси— ваш IP-адрес может быть заблокирован правилами сервера.
- Попробуйте другой браузер или устройство— исключит проблему с расширениями или локальными настройками.
- Обратитесь к владельцу сайта— если все предыдущие шаги не помогли, проблема точно на стороне сервера.
Диагностика для владельца сайта
Первый шаг при получении жалобы на 403 — воспроизвести ошибку вне браузера, чтобы исключить влияние кеша и cookies. Командаcurl -I https://example.com/page/возвращает HTTP-заголовки ответа без загрузки тела страницы. Если curl возвращает 200, а браузер — 403, причина в cookies или сессии. Если curl тоже возвращает 403, проблема на уровне сервера.
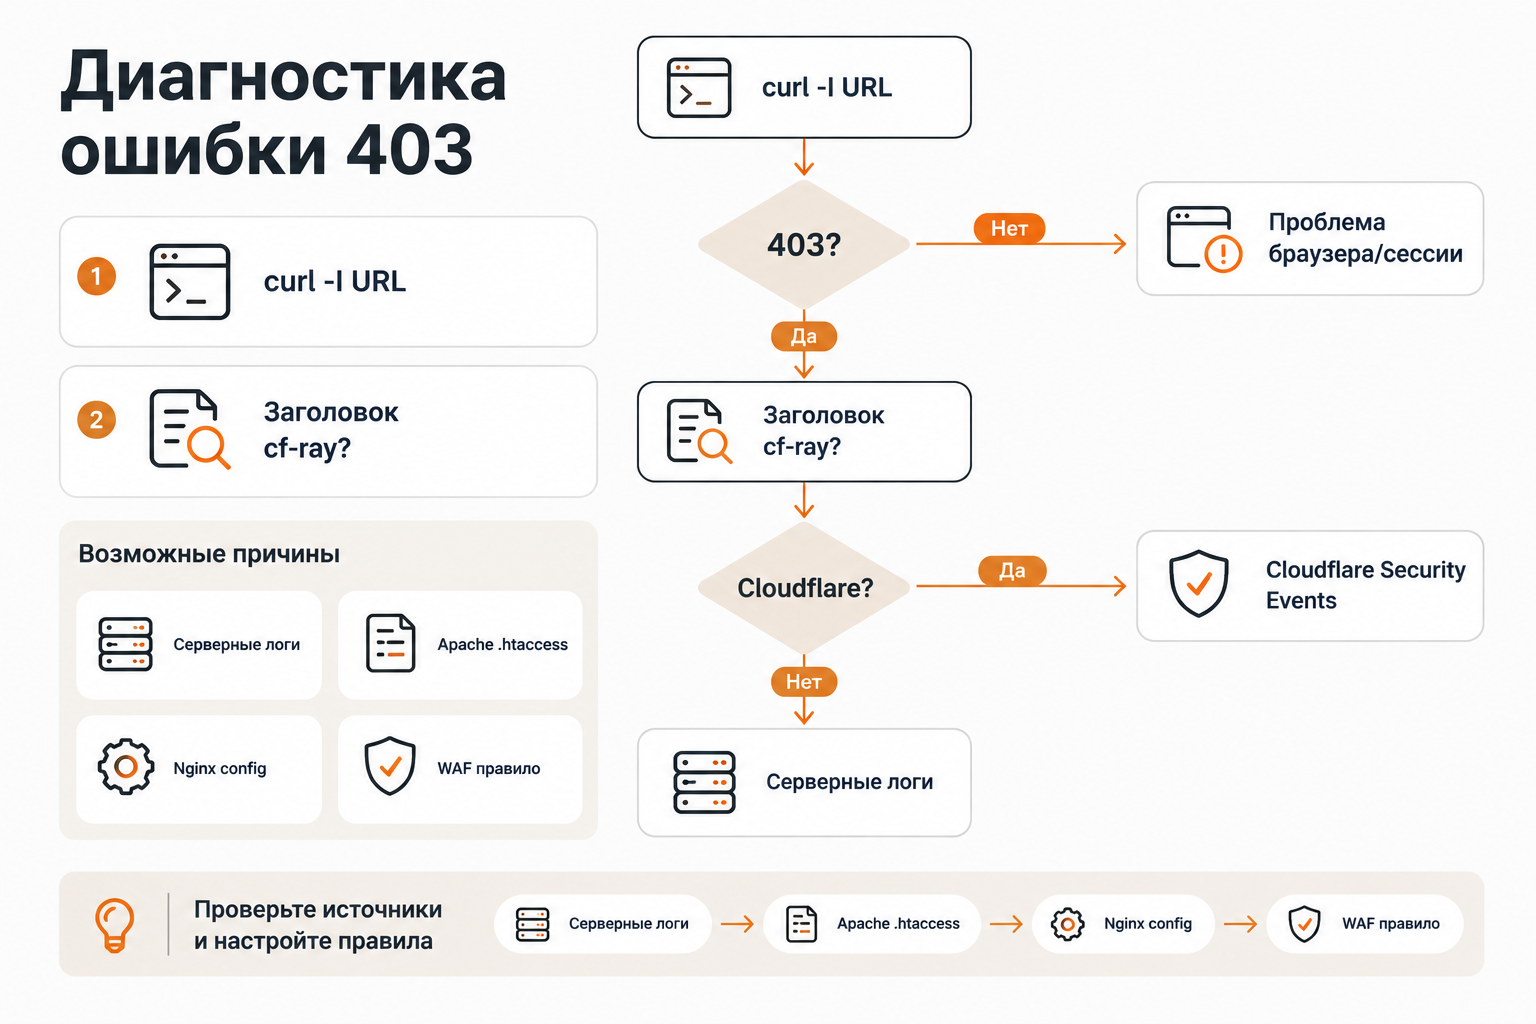
Следующий шаг — определить, на каком уровне стека генерируется ошибка. Если в ответе присутствует заголовокcf-rayили страница ошибки содержит Ray ID, блокировка происходит на уровне Cloudflare. Если заголовок отсутствует, проверяйте серверные логи:/var/log/nginx/error.logдля Nginx или/var/log/apache2/error.logдля Apache. Логи укажут конкретную причину — неверные права, сработавшее правило deny или отсутствующий index-файл.
Исправление на Apache
- Откройте файл .htaccess в корне сайта или в проблемной директории и проверьте наличие директив
Deny from all,Require all deniedилиOrder deny,allowбез соответствующего разрешения. - Проверьте права на файлы командой
ls -la. Установите корректные права:chmod 755для директорий,chmod 644для файлов. - Убедитесь, что в директории присутствует index.html или index.php, либо включите листинг директорий директивой
Options +Indexes(только если это оправдано). - После изменений перезапустите Apache:
sudo systemctl restart apache2.
Исправление на Nginx
- Проверьте конфигурационный файл сайта (обычно в
/etc/nginx/sites-available/) на наличие директивыdeny allв location-блоках без предшествующегоallow. - Убедитесь, что директива
autoindexне является единственной причиной 403 при обращении к директории — добавьте index-файл или настройтеtry_files. - Проверьте, что worker-процесс Nginx (обычно пользователь
www-dataилиnginx) имеет права на чтение файлов сайта. - Проверьте конфигурацию командой
nginx -tи перезапустите:sudo systemctl reload nginx.
Исправление в Cloudflare
- Войдите в панель Cloudflare и перейдите в разделSecurity → Events.
- Найдите заблокированный запрос по Ray ID (он указан на странице ошибки Error 1020) или по временному диапазону и URL.
- Определите, какое правило сработало: WAF Managed Rule, Custom Rule, Browser Integrity Check или Country Block.
- Добавьте исключение (Skip Rule) для легитимного трафика или скорректируйте правило, чтобы оно не блокировало нужные запросы.
Исправление в WordPress
- Деактивируйте плагины безопасности (Wordfence, iThemes Security) по одному и проверяйте, исчезает ли ошибка после каждой деактивации.
- Сбросьте файл .htaccess: перейдите вНастройки → Постоянные ссылкии нажмите «Сохранить изменения» без каких-либо правок — WordPress перегенерирует .htaccess.
- Если ошибка возникает только на POST-запросах (формы, AJAX), проверьте наличие и актуальность CSRF-токена в коде формы.
- Проверьте права на директорию wp-admin и wp-includes — они должны быть 755.
Влияние ошибки 403 на SEO и индексацию
С точки зрения поисковой оптимизации, ошибка 403 Forbidden представляет реальный риск для страниц, которые должны быть публично доступны. Когда Googlebot получает ответ 403, он не может прочитать содержимое страницы, обновить её сигналы ранжирования или передать ссылочный вес. При повторных блокировках Google может счесть страницу постоянно недоступной, замедлить её краулинг и в конечном счёте исключить из поискового индекса.
Краулинговый бюджет — лимит страниц, которые Googlebot обходит за определённый период, — расходуется на каждый запрос, включая те, что возвращают 403. Если значительная часть краулируемых URL возвращает ошибки доступа, Googlebot тратит ресурсы впустую вместо того, чтобы обходить полезные страницы. Это особенно критично для крупных сайтов с тысячами страниц.
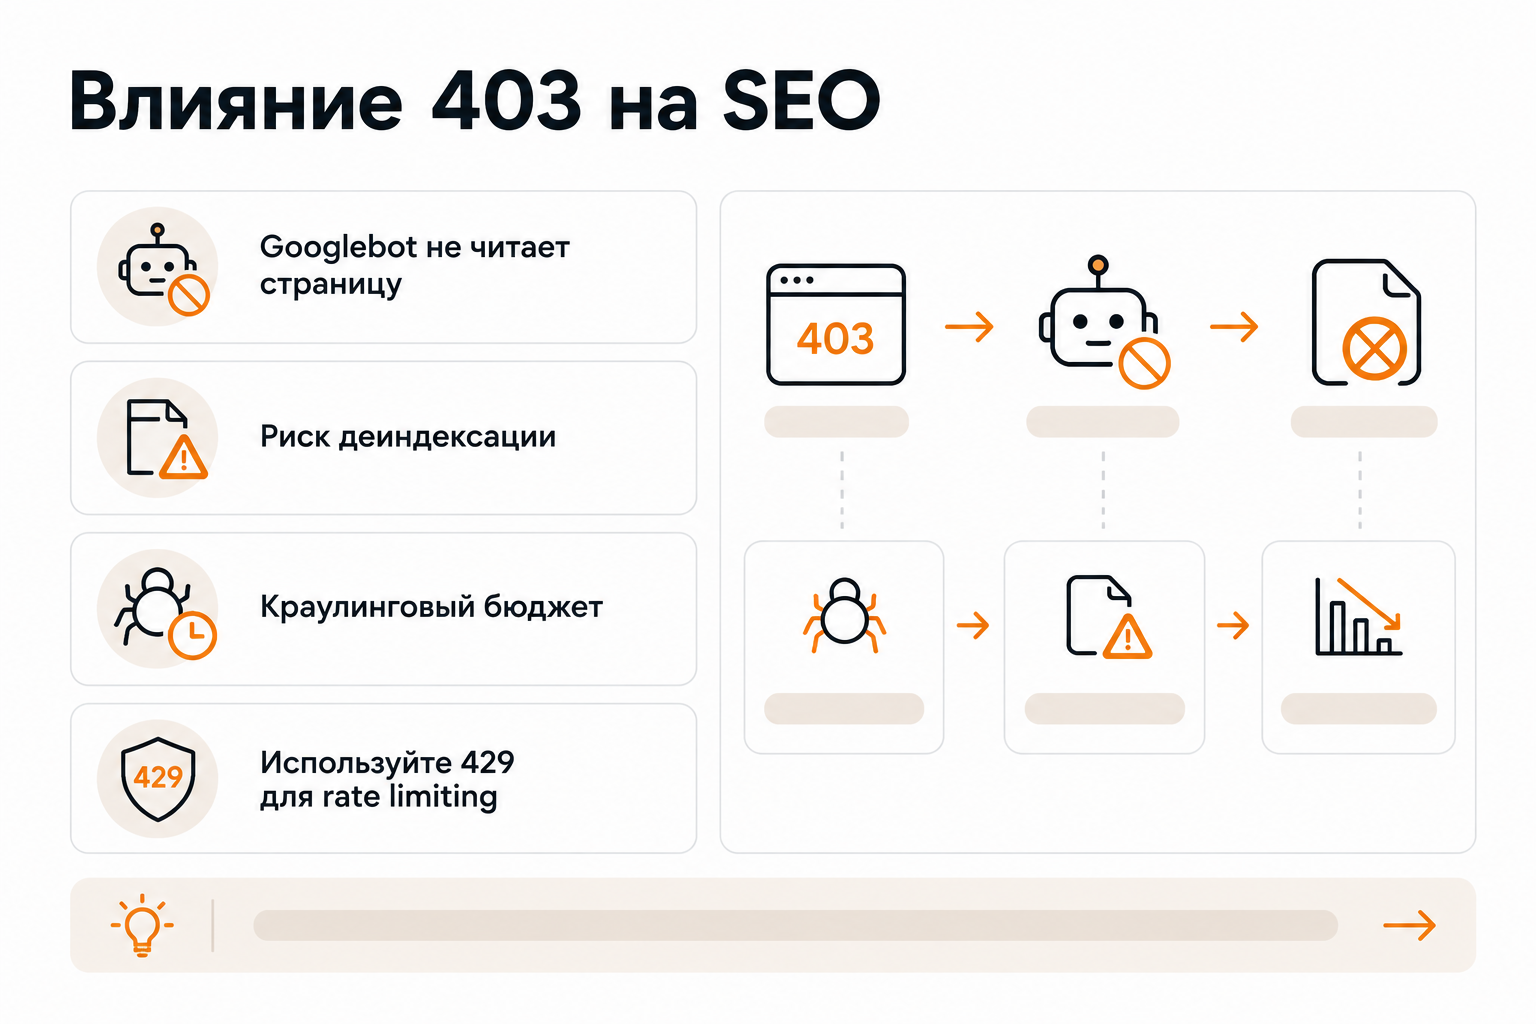
Google опубликовал рекомендацию не использовать коды 403 и 404 для намеренного ограничения краулинга. Правильный инструмент для управления краулингом — файл robots.txt (директива Disallow) или заголовокX-Robots-Tag: noindex. Код 429 Too Many Requests — единственный код из семейства 4xx, который Google интерпретирует как сигнал rate limiting и реагирует на него повторной попыткой позже, а не деиндексацией.
Как найти ошибки 403 в Google Search Console
В Google Search Console перейдите в разделИндексирование → Страницы. Страницы, заблокированные из-за ответа 403, отображаются со статусом «Заблокировано из-за запрета доступа (403)». Этот статус означает, что Googlebot получил HTTP-статус 403 при попытке краулить или индексировать страницу. Для проверки конкретного URL используйте инструментПроверка URL(URL Inspection Tool) — он показывает, как Googlebot видит страницу в реальном времени, включая HTTP-статус ответа.
После устранения причины ошибки используйте функциюЗапросить индексированиев инструменте проверки URL для приоритетных страниц. Важно: запрашивать переиндексацию следует только после того, как 403 устранена и страница возвращает корректный ответ 200. Google не публикует конкретных сроков повторного краулинга — для страниц с низким приоритетом этот процесс может занять несколько недель.
Когда 403 не нужно исправлять
Не все ответы 403 являются проблемой. Если страница намеренно закрыта для публичного доступа — личный кабинет пользователя, административная панель, API-эндпоинт с ограниченным доступом — ответ 403 технически корректен. В этом случае важно убедиться, что такие URL исключены из XML-sitemap и не получают внутренних ссылок с публичных страниц сайта. Это предотвратит бесполезный расход краулингового бюджета.
Профилактика ошибок 403 и мониторинг
Большинство неожиданных ошибок 403 появляются после изменений в конфигурации сервера, обновления CMS или плагинов, деплоя нового кода или изменения правил WAF. Систематический подход к профилактике позволяет обнаруживать проблемы до того, как они повлияют на пользователей и индексацию.
- Мониторинг через Google Search Console:регулярно проверяйте раздел «Страницы» на наличие новых URL со статусом 403.
- Краулинг сайта:используйте Screaming Frog, Sitechecker или Ahrefs Site Audit для периодического обхода сайта и выявления массовых ошибок доступа.
- Проверка после деплоя:после каждого обновления конфигурации сервера, CMS или плагинов проверяйте ключевые URL через curl или инструмент проверки URL в GSC.
- Исключение закрытых URL:убедитесь, что страницы с намеренным 403 отсутствуют в sitemap.xml и не получают внутренних ссылок.
- Тестирование WAF-правил:после добавления новых правил в Cloudflare WAF или ModSecurity проверяйте, не блокируют ли они легитимный трафик, включая запросы от Googlebot.
- Верификация Googlebot:не разрешайте запросы только на основании User-Agent «Googlebot» — это вектор спуфинга. Подлинность Googlebot проверяется через обратный DNS-поиск.
Частые вопросы об ошибке 403
Чем 403 отличается от 401?
Код 401 Unauthorized означает, что для доступа к ресурсу требуется аутентификация — сервер предлагает пользователю войти и повторить попытку. Код 403 Forbidden означает, что доступ запрещён независимо от учётных данных: даже авторизованный пользователь не получит доступ к этому ресурсу. Googlebot никогда не передаёт учётные данные, поэтому и 401, и 403 делают страницу недоступной для краулинга.
Может ли 403 появиться только для Googlebot, но не для обычных пользователей?
Да, это возможно. Некоторые правила WAF или IP-фильтрации блокируют запросы от определённых диапазонов IP-адресов, которые использует Googlebot, или от запросов с определённым User-Agent. В этом случае обычные пользователи видят страницу нормально, а в Google Search Console появляется статус 403. Для диагностики используйте инструмент «Проверка URL» в GSC — он имитирует запрос от Googlebot.
Как быстро Google переиндексирует страницу после исправления 403?
Google не публикует гарантированных сроков. После исправления ошибки и подтверждения того, что страница возвращает статус 200, рекомендуется использовать функцию «Запросить индексирование» в инструменте проверки URL GSC для приоритетных страниц. Для страниц с высокой частотой краулинга повторный визит Googlebot может произойти в течение нескольких дней; для страниц с низким приоритетом — в течение нескольких недель.
Нужно ли исправлять 403 на страницах входа и личных кабинетах?
Нет. Если страница намеренно закрыта для публичного доступа, ответ 403 является корректным. Задача в этом случае — убедиться, что такие URL не включены в XML-sitemap и не получают внутренних ссылок с публичных страниц, чтобы не расходовать краулинговый бюджет на заведомо недоступные ресурсы.